Позначка: шпигунство

  • Німеччину стривожили дрони біля секретного військового об’єкта: там ремонтують Patriot

    Німеччину стривожили дрони біля секретного військового об’єкта: там ремонтують Patriot

    У німецькому місті Мехерніх, де розташований важливий військовий об’єкт Бундесверу та проводиться технічне обслуговування й ремонт систем протиповітряної оборони Patriot, зафіксували серію підозрілих польотів безпілотників. Німецькі правоохоронці розглядають версію про можливе незаконне спостереження за військовим об’єктом.

    Про це повідомляє Tagesschau.

    Мехерніх розташований у регіоні Ейфель, на південний захід від Бонна. Саме там знаходиться один із важливих логістичних об’єктів німецьких збройних сил. На території бази розміщений захищений підземний об’єкт, розташований приблизно на 130-метровій глибині. На площі близько 30 тисяч квадратних метрів зберігається обладнання та запасні частини для військової техніки Бундесверу.

    Об’єкт має стратегічне значення для німецької армії, оскільки є одним із ключових елементів її логістичної мережі. Водночас особливу увагу до нього привертає те, що саме в Мехерніху працюють фахівці, які займаються технічним обслуговуванням і ремонтом американських зенітно-ракетних комплексів Patriot, що перебувають на озброєнні Німеччини.

    У Бундесвері цей об’єкт називають «верф’ю Patriot». За даними німецьких ЗМІ, ймовірно, це унікальний для Європи центр такого типу.

    На тлі цього нещодавно над військовим об’єктом зафіксували низку польотів безпілотників. За інформацією журналістів, минулого тижня в ніч із п’ятниці на суботу охоронці об’єкта помітили загалом шість випадків прольоту дронів. Інциденти відбувалися в період із 22:00 до 05:00.

    Особливу увагу правоохоронців привернув останній зафіксований випадок. Поліцейські районного управління поліції Еускірхена, яких заздалегідь попередили про можливі польоти, перебували неподалік і, за даними розслідування, самі стали свідками щонайменше одного прольоту безпілотника.

    Згідно з конфіденційним поліцейським звітом, один із дронів навіть ненадовго кружляв над службами екстреної допомоги, які перебували на місці.

    Інцидент також зафіксувала військова поліція Бундесверу. За даними звіту, військовослужбовці спостерігали за безпілотником із відстані близько 40 метрів.

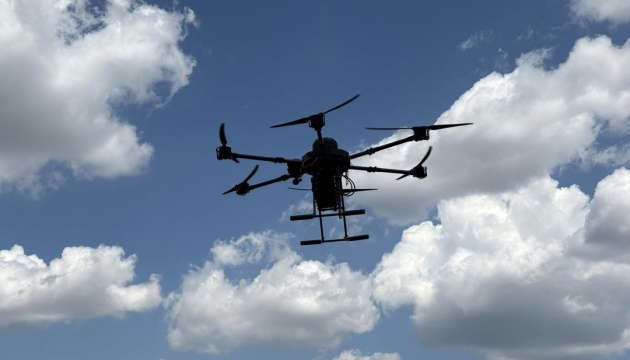
    Попередня оцінка військової поліції полягає в тому, що ймовірно йшлося про безпілотник Fly-380 VTOL. Це великий безпілотний літальний апарат із вертикальним зльотом і посадкою. Заявлений розмах його крил становить близько 3,8 метра, а дальність польоту може сягати приблизно 400 кілометрів. Такий апарат здатний розвивати швидкість до 150 км/год і перевозити понад 10 кілограмів корисного навантаження.

    Водночас сам факт використання саме такого типу дрона поки не є остаточно встановленим. Правоохоронці продовжують з’ясовувати, хто керував безпілотниками та з якою метою вони перебували над військовим об’єктом.

    Дрони Fly-380 VTOL можуть використовуватися для цілком законних цивільних завдань. Зокрема, їх застосовують для геодезичних і картографічних робіт, моніторингу територій, охорони кордонів та виконання завдань у важкодоступних районах.

    Однак німецькі слідчі не вважають, що зафіксовані польоти можна просто пояснити випадковим проведенням геодезичних робіт. За даними журналістів, попереднє розслідування не виявило ознак того, що безпілотник помилково виконував цивільне завдання.

    Тому правоохоронці розглядають іншу версію — навмисне спостереження за військовим об’єктом. Поліція перевіряє підозри щодо можливого несанкціонованого фотографування або відеозйомки військової інфраструктури, озброєння чи закритих зон.

    До розслідування залучені не лише місцеві правоохоронці. За даними німецьких ЗМІ, участь у перевірці беруть Управління кримінальної поліції землі Північний Рейн-Вестфалія, федеральні органи безпеки, військова контррозвідка та Об’єднаний центр захисту від дронів у Берліні.

    Наразі слідчі не встановили, хто стоїть за підозрілими польотами. Також немає підтверджень того, що до них причетна конкретна іноземна держава. Водночас сама поява безпілотників над об’єктом, де ремонтуються системи Patriot і зберігається військове обладнання, викликає серйозне занепокоєння німецьких органів безпеки.

    Особливої актуальності ця історія набуває на тлі інших інцидентів із безпілотниками в Німеччині. У ніч проти 5 серпня біля українського літака в аеропорту «Лейпциг/Галле» виявили дрон, оснащений вибухівкою та детонатором. За даними німецьких ЗМІ, йшлося про літак «Антонов», який, імовірно, належить українській стороні.

    Цей інцидент нині розслідує Генеральна прокуратура Німеччини. Американська розвідка, за даними західних ЗМІ, пов’язує дрон із Росією. Москва при цьому заперечує свою причетність та називає звинувачення провокацією.

    Таким чином, німецькі силовики одночасно розслідують кілька інцидентів, пов’язаних із підозрілою активністю безпілотників. У випадку Мехерніха головна увага зосереджена на можливому зборі розвідувальної інформації про військовий об’єкт.

    Остаточні висновки про походження дронів, їхнього оператора та мету польотів німецькі правоохоронці поки не зробили. Розслідування триває.

  • Російська агентура в Україні, колаборанти, коригувальники та питання довіри до антикремлівських росіян

    Російська агентура в Україні, колаборанти, коригувальники та питання довіри до антикремлівських росіян

    За даними Державного бюро розслідувань на червень 2026 року, у провадженні Бюро перебуває понад 3000 кримінальних проваджень щодо злочинів проти основ національної безпеки. З них понад 2000 — за фактами державної зради, близько 800 — за колабораційну діяльність. Уже майже 1700 осіб отримали офіційні повідомлення про підозру, понад 1400 обвинувальних актів спрямовано до судів, а понад 500 фігурантів оголошено в розшук.

    СБУ, ДБР та Офіс Генерального прокурора регулярно повідомляють про викриття осіб, які передавали російській стороні інформацію про позиції Сил оборони, військові об’єкти або критичну інфраструктуру. Серед фігурантів кримінальних проваджень щодо державної зради та колабораційної діяльності є колишні представники окупаційних адміністрацій, особи, причетні до незаконного привласнення українського майна на користь окупаційної влади, а також учасники агентурних мереж, які діяли в інтересах російських спецслужб. Частина таких проваджень здійснюється за відсутності підозрюваних, що передбачено українським законодавством у визначених законом випадках.

    Один із найпоказовіших випадків — заочний вирок колишньому голові окупаційної адміністрації Херсона Олександру Кобцю. На початку повномасштабного вторгнення Кобець добровільно очолив створену російськими окупантами адміністрацію Херсона та співпрацював із представниками держави-агресора. Після звільнення міста українськими військами він залишив Херсон разом із російськими військами. За матеріалами СБУ суд заочно визнав його винним у державній зраді, вчиненій в умовах воєнного стану, та колабораційній діяльності. Йому призначили довічне позбавлення волі з конфіскацією всього належного йому майна. Строк відбування покарання обчислюватиметься з моменту його фактичного затримання.

    Активи, що перебувають за межами України, не можуть бути арештовані чи конфісковані лише на підставі рішення українського суду. Для їх розшуку, арешту, конфіскації або повернення застосовуються механізми міжнародної правової допомоги відповідно до Кримінального процесуального кодексу України та міжнародних договорів.

    Гіг-економіка диверсій, Telegram і епоха одноразової агентури

    Найсерйозніше змінення в російських диверсійних і розвідувальних операціях останніх років — навіть не перехід у Telegram і не використання криптовалюти. Змінилася сама логіка роботи з агентурою. Цифри підтверджують масштаб. За оцінками європейських дослідників, російські спецслужби дедалі частіше використовують так званих «одноразових агентів», яких вербують через цифрові платформи для виконання окремих завдань. У 2024–2025 роках у Польщі, країнах Балтії та інших державах Європи неодноразово викривали людей, яких підозрювали у диверсіях, підпалах та зборі розвідувальної інформації. Багато з них не мали розвідувальної підготовки, а частина навіть не усвідомлювала, що виконує завдання в інтересах російських спецслужб.

    У часи холодної війни підготовка одного нелегала могла займати роки. Його навчали конспірації, створювали біографію, впроваджували в потрібне середовище, а після провалу втрата такого агента означала втрату багаторічних інвестицій. Сучасна модель влаштована протилежним чином: вартість одного виконавця навмисно зведена до мінімуму. Він не повинен знати організаторів, не знає загальної структури мережі, не контактує з іншими учасниками і часто отримує лише одне конкретне доручення. Після його виконання зв’язок може обірватися назавжди. На відміну від класичної моделі, сучасні операції дедалі частіше спираються на залучення окремих виконавців для виконання конкретних завдань через цифрові платформи.

    У доповіді аналітичного центру RUSI ця модель прямо описується як перехід до «гіг-економіки російської диверсії», де використовуються так звані «одноразові агенти». Така фрагментація різко знижує шкоду від провалу окремого учасника і дозволяє швидко замінити його новою людиною. Саме тому масові затримання самі по собі не завжди призводять до зникнення подібних схем. Показово, що ця модель перестала обмежуватися Україною. За даними Robert Lansing Institute, до 2026 року аналогічні Telegram-мережі почали використовуватися і в країнах Європейського Союзу. Вербувальникам вже не потрібні ідейні прихильники або люди з досвідом розвідувальної діяльності. Достатньо знайти людину, готову виконати окреме доручення за відносно невелику винагороду. Дослідники зазначають, що ті самі механізми — анонімні канали зв’язку, криптовалютні розрахунки та поділ завдань між окремими виконавцями — використовуються і під час організації диверсій у країнах Європейського Союзу.

    Особливо ясно це видно на прикладі одного з коригувальників, якого судили в Дніпровському райсуді Запоріжжя. У вересні 2024 року чоловік регулярно листувався в Telegram з офіцером 316-го розвідувального центру ГУ ГШ ЗС РФ. Він надсилав координати місць дислокації українських військових, робив позначки на Google-картах і давав детальні пояснення. У папці «корзина» його телефону слідчі знайшли скріншоти з позначками «воєнный городок» і розташуванням одного з військкоматів міста.

    На суді він визнав вину і пояснив, що хотів повернутися до батьків, які жили в окупованому Бердянську. Через матір він познайомився з російським військовим, який пообіцяв допомогти з поверненням в обмін на інформацію. За словами обвинуваченого, саме це стало причиною його співпраці. Згодом його викрили правоохоронці, а суд призначив покарання у вигляді 15 років позбавлення волі.

    Саме в таких історіях розкривається найнебезпечніша особливість сучасної гібридної війни. Російські спецслужби більше не залежать від обмеженої кількості глибоко законспірованих агентів. Замість цього вони отримують практично необмежений ринок потенційних виконавців. Чим нижча вартість залучення однієї людини і чим простіше її замінити, тим стійкішою виявляється вся система.

    Межі довіри до антикремлівських росіян

    Окремий і найменш однорідний пласт становлять громадяни Росії, які свідомо обирають бік України та вступають до добровольчих формувань. Серед них — учасники Легіону «Свобода Росії» та Російського добровольчого корпусу. Їхні мотиви, сумніви та ставлення до власного суспільства розкриваються насамперед у прямих інтерв’ю. Один із бійців Легіону «Свобода Росії» з позивним Lazzy в інтерв’ю The Independentпояснював, що в Україні, за його словами, йому простіше діяти, ніж у Росії. Він говорив про страх за власне життя, тиск з боку спецслужб та ризик переслідувань через критику режиму. Інший боєць з позивним Caesar в інтерв’ю The Independent пояснював, що не відчуває провини за участь у бойових діях проти російських військових. За його словами, він вважає, що російські військові скоювали злочини в Україні, а політика Володимира Путіна завдала шкоди не лише Україні, а й самій Росії.

    У розслідуванні The Insider троє добровольців Легіону формулювали мотивацію по-різному. Один сказав: «Єдиний спосіб змити ганьбу повномасштабного вторгнення — це зброя в руках». Інший пов’язував рішення з відповідальністю за дії своєї країни та бажанням, щоб син виріс у нормальній країні. Третій підкреслював, що мирні протести всередині Росії призводять лише до репресій, тоді як збройний опір дає шанс на реальні зміни.

    Денис Капустін, відомий як командир Російського добровольчого корпусу, в інтерв’ю Суспільному пояснював свій вибір різницею між сучасною Росією та Україною. За його словами, у Росії людське життя «нічого не варте», свобода слова й доступ до інформації фактично відсутні, тоді як Україна зберегла простір для свободи та спротиву. Саме це, за його словами, стало одним із чинників, що визначили його позицію.

    Історичні паралелі — антифашистський опір всередині Німеччини, дисидентство в СРСР, перебіжчики холодної війни — підтверджують, що всередині авторитарних систем завжди існують люди, готові діяти проти власної влади. Однак ті самі паралелі показують ризики подвійних агентів і провокацій. Українські структури, що працюють з такими людьми, змушені застосовувати багаторівневі перевірки. Координатори партизанських мереж, зокрема Atesh, прямо говорили про постійні спроби впровадження російських агентів. Повного усунення ризику не існує. Довіра залишається умовною та операціональною: вона будується на перевірюваних діях, а не на деклараціях. Для частини росіян, що воюють на боці України, загроза з боку російської держави реальна і постійна — заочні кримінальні справи, спроби ліквідації, тиск на родичів. Це створює спільність інтересів, але не скасовує необхідності постійного перегляду.

    Найяскравіший недавній приклад — Ігор Рогов — колишній координатор «Відкритої Росії» (структура, пов’язана з Михайлом Ходорковським) і заступник керівника штабу Олексія Навального в Саранську. Він позиціонував себе, як опозиційний активіст, антипутінський і, відповідно, у логіці воєнного часу, як людина проти режиму. Після початку повномасштабного вторгнення він поїхав до Польщі, отримав там статус і продовжував обертатися в колах російських політемігрантів. У 2024 році його заарештували. Слідство і суд встановили, що Рогов ще в Росії був завербований ФСБ і продовжував працювати на спецслужбу вже в еміграції: збирав інформацію про інших опозиціонерів, польських чиновників, волонтерів і організацій, що допомагають російським вигнанцям та передавав ці дані кураторам. У липні 2026 року польський суд засудив його до 7 років позбавлення волі за шпигунство (дружину — до 3 років за пособництво). Це класичний випадок: людина виглядала «своєю» в антивоєнному середовищі, а виявилася інформатором ФСБ.

    Конфіскація майна зрадників, історичні уроки США, Франції та Нідерландів

    Найжорсткіші історичні кейси конфіскації майна втікачів-зрадників майже завжди працювали за одним принципом: держава не просто карала, а перетворювала чуже багатство на ресурс для себе. Україна зараз у подібній точці — тисячі колаборантів і «ждунів» утекли, залишивши квартири, бізнеси та землі. Питання не «чи можна», а як зробити так, щоб це реально спрацювало і не перетворилося на юридичну та корупційну яму через десять–двадцять років.

    Під час американської революції штати масово конфісковували майно лоялістів. Особливо показовий випадок Матіаса Аспдена — багатого філадельфійського купця. Він поїхав до Англії в 1775 році. Поки його не було, влада оголосила його зрадником, конфіскувала будинок, пристань і землі та продала з молотка. Коли він повернувся після війни, йому прямо сказали: ти більше не громадянин, майна у тебе немає. Британці виплатили копійки. Аспден помер у вигнанні. І лише в 1840-х його американські спадкоємці через суд відібрали у штату понад півмільйона доларів — величезні на ті часи гроші. Конфіскації лоялістів йшли цинічно і масово, виручка йшла прямо на фінансування війни. Але юридичні хвости тяглися десятиліттями. Пряма паралель з Україною, можна конфіскувати зараз і віддати на потреби відновлення або ветеранам, але через п’ятнадцять–двадцять років можуть з’явитися спадкоємці з адвокатами та європейськими судами.

    Ще жорсткіше діяла французька влада після революції. Починаючи з 1792 року майно емігрантів підлягало конфіскації: його описували, опечатували та продавали як національне майно. Конфіскація стала не лише покаранням для противників революції, а й одним із ключових інструментів фінансування держави та перерозподілу власності. Для України цей досвід показовий, важливо не лише вилучити майно колаборантів, а й створити прозорий механізм, за якого ці активи працюватимуть на відновлення країни та підтримку тих, хто постраждав від війни. Після 1945 року в Нідерландах кілька десятків тисяч осіб, близько 20–25 тисяч добровольців Waffen-SS, а також ширше коло колаборантів позбавили громадянства за службу в німецьких частинах. Разом із громадянством держава забирала під управління або конфісковувала майно. Меблі колаборантів іноді просто роздавали жертвам війни. Паралельно всіх німців на території країни оголосили «ворожими підданими» і конфіскували їхні активи гуртом. Держава заробила сотні мільйонів гульденів. Щоб повернути хоч щось, людина повинна була довести, що поводилася «як хороший голландець».

    Це вже дуже близько до українських реалій із тими, хто втік до Росії і тепер намагатиметься через треті країни або родичів повернути активи. Історія показує три робочі речі. Конфіскація працює найкраще, коли вона швидка, масова і гроші або майно йдуть на конкретні потреби війни та відновлення. Найнебезпечніший момент настає через десять–двадцять років, коли з’являються спадкоємці та міжнародні суди. І найсильніший політичний ефект буває тоді, коли майно зрадників відкрито переходить до тих, хто захищав країну — ветеранам, переселенцям, зруйнованим громадам. Саме ці три кейси — Аспден із його шістдесятирічним судом, французькі свічкові аукціони та голландське масове позбавлення громадянства разом із майном найкраще показують і силу інструменту, і його підводні камені.

    Психологія колаборанта та межі повернення майна

    Колабораціонізм майже ніколи не буває «чистим» ідеологічним вибором. Дослідження українських психологів і кримінологів показують складнішу картину, в якій ідеологія, страх, користь і звичка до пристосування тісно переплетені. За даними Офісу Генерального прокурора, у 2022–2025 роках за ст. 111-1 Кримінального кодексу України («Колабораційна діяльність») було зареєстровано понад 11,4 тис. кримінальних правопорушень. До 31 грудня 2025 року в Єдиному державному реєстрі судових рішень зареєстровано понад 3100 вироків.

    Психологи Пенітенціарної академії України, проаналізувавши поведінку засуджених, виділяють дві основні мотиваційні групи: ідейних прихильників «русского мира» та прагматиків, для яких вирішальними стали гроші, посада, доступ до ресурсів або елементарне виживання. Професор кафедри психології Тетяна Данильченко зазначаєхарактерну особливість: «Отримані результати засвідчують, що колабораціоністи схильні пояснювати власні дії зовнішніми обставинами (життєвими труднощами, хворобою близьких, матеріальними проблемами), тим самим знімаючи із себе відповідальність за протиправну поведінку».

    Саме ця психологія безпосередньо стикається з питанням майна. Повернути активи тих, хто втік, теоретично можливо, але практично це одне з найскладніших завдань. Якщо майно залишилося в Україні й його можна пов’язати з особою, визнаною колаборантом або державним зрадником, можуть застосовуватися механізми спеціальної конфіскації в межах кримінального провадження, санкційного стягнення активів у дохід держави, а в окремих випадках — інші передбачені законом процедури. Однак значна частина активів нерідко оформлена на родичів, номінальних власників або перебуває за межами України. У таких випадках державі необхідно не лише довести зв’язок майна з конкретною особою, а й забезпечити визнання своїх рішень в інших юрисдикціях.

    Історичний досвід свідчить, що з плином часу майнові спори, як правило, лише ускладнюються, з’являються спадкоємці, нові власники та додаткові юридичні підстави для оскарження. Саме тому ефективність таких рішень значною мірою залежить від своєчасності, прозорості процедур і належної доказової бази. Якщо конфісковане майно використовується на відновлення країни, підтримку ветеранів або компенсацію постраждалим, це не лише посилює суспільне відчуття справедливості, а й зменшує ризики майбутніх суперечок щодо легітимності таких рішень.
  • «Здала» ворогу навіть підрозділ власного сина: агентку ФСБ засудили до 15 років ув’язнення

    «Здала» ворогу навіть підрозділ власного сина: агентку ФСБ засудили до 15 років ув’язнення

    За матеріалами Служби безпеки України суд визнав винною мешканку Хмельниччини, яка працювала на російську Федеральну службу безпеки та передавала окупантам інформацію про українські військові об’єкти. За державну зраду, підготовку до теракту та низку інших злочинів жінку засудили до 15 років позбавлення волі з конфіскацією майна. За даними слідства, вона не лише збирала розвідувальні дані для російських спецслужб, а й передавала координати підрозділу Збройних сил України, в якому проходив службу її власний син. Вирок ухвалено на підставі доказової бази, зібраної кіберфахівцями та слідчими СБУ. Про це повідомила Служба безпеки України.

    Як встановило слідство, співробітники СБУ викрили агентку ще у червні 2025 року під час проведення контррозвідувальних заходів на території Хмельницької області. На момент затримання вона виконувала чергове завдання російської спецслужби. Правоохоронці затримали її безпосередньо під час вибору місця для закладання саморобного вибухового пристрою неподалік однієї з військових частин на заході України. За матеріалами справи, після встановлення вибухівки російські куратори планували дистанційно активувати її, що могло призвести до загибелі українських військовослужбовців та інших тяжких наслідків.

    У ході розслідування було встановлено, що засуджена працювала в охоронній фірмі в одному з населених пунктів Хмельницької області. За інформацією СБУ, увагу російських спецслужб вона привернула після того, як почала систематично залишати проросійські коментарі та публікації у Telegram-каналах, які поширювали прокремлівську пропаганду. Саме через ці інтернет-ресурси представники ФСБ встановили з нею контакт і згодом завербували для виконання розвідувально-диверсійних завдань на території України.

    Після вербування жінка отримала перші інструкції щодо збору інформації про українських військових. За даними СБУ, вона передавала російським спецслужбам відомості про місця тимчасової дислокації підрозділу Збройних сил України, в якому проходив службу її син. Правоохоронці наголошують, що агентка усвідомлювала характер своїх дій та їх можливі наслідки, однак продовжувала співпрацю з представниками держави-агресора.

    Згодом коло її завдань розширилося. За інформацією слідства, жінка почала збирати відомості про місця розташування мобільних вогневих груп, навчальних центрів, запасних командних пунктів та інших військових об’єктів Сил оборони України. Для збору інформації вона обходила територію обласного центру та прилеглих районів, фотографуючи потрібні об’єкти. Щоб не викликати підозри, агентка імітувала телефонні розмови, роблячи вигляд, що просто користується мобільним телефоном.

    Окрім розвідувальної діяльності, слідство встановило, що жінка розпочала підготовку до вчинення терористичного акту. За вказівкою кураторів із ФСБ вона придбала комплектуючі для виготовлення саморобного вибухового пристрою. Надалі цей пристрій планувалося встановити поблизу військової бази та дистанційно підірвати у момент, визначений російською спецслужбою.

    Під час санкціонованих обшуків співробітники СБУ вилучили у затриманої мобільний телефон із доказами листування з представниками ФСБ, матеріали щодо виконаних завдань, а також комплектуючі, необхідні для виготовлення саморобного вибухового пристрою. Ці речові докази стали однією з ключових складових обвинувачення під час судового розгляду.

    За результатами судового розгляду жінку визнано винною одразу за кількома статтями Кримінального кодексу України. Їй інкримінували частину 3 статті 109 (розповсюдження матеріалів із закликами до захоплення державної влади), частину 2 статті 111 (державна зрада, вчинена в умовах воєнного стану), частину 1 статті 14 та частину 1 статті 263-1 (готування до незаконного виготовлення вибухового пристрою), а також частину 3 статті 436-2 (виправдовування, визнання правомірною або заперечення збройної агресії РФ проти України та глорифікація її учасників).

    Суд погодився з доводами сторони обвинувачення та призначив покарання у вигляді 15 років позбавлення волі з конфіскацією всього належного їй майна. Вирок набрав законної сили відповідно до процесуальних норм, якщо не буде оскаржений у встановленому порядку.

    У Службі безпеки України наголошують, що російські спецслужби продовжують активно використовувати соціальні мережі та месенджери для пошуку потенційних агентів серед громадян України. За інформацією СБУ, вербування нерідко починається саме з контактів у Telegram, де представники російських спецслужб знаходять людей із проросійськими поглядами або тих, хто поширює антиукраїнський контент. Надалі таким особам пропонують виконувати спочатку нескладні завдання зі збору інформації, після чого поступово залучають до диверсійної діяльності.

    Розслідування у цьому кримінальному провадженні здійснювали співробітники Управління СБУ в Хмельницькій області під процесуальним керівництвом Хмельницької обласної прокуратури. У спецслужбі підкреслюють, що робота з виявлення агентурної мережі російських спецслужб триває, а всі особи, які співпрацюють із державою-агресором, нестимуть відповідальність відповідно до українського законодавства.

  • Мерц попередив про новий етап російської агресії: під загрозою не лише Україна

    Мерц попередив про новий етап російської агресії: під загрозою не лише Україна

    Канцлер Німеччини Фрідріх Мерц заявив, що Росія активно готується до розширення своєї військової агресії за межі України, а потенційними цілями Кремля можуть стати країни Балтії, Молдова та інші держави Європи. Про це він повідомив під час пресконференції в Берліні, наголосивши, що нинішні дії Москви свідчать про значно ширші геополітичні амбіції, ніж лише війна проти України.

    За словами Мерца, німецька влада уважно аналізує дії Росії та бачить ознаки системної підготовки до подальших агресивних кроків. Канцлер зазначив, що Кремль не приховує своїх намірів змінити безпекову архітектуру Європи силовими методами, а тому загроза більше не обмежується українською територією.

    “Ми бачимо очевидну підготовку Росії до подальшої агресії. Вона виходить далеко за межі України: загрожує країнам Балтії, загрожує Молдові, загрожує іншим частинам Європи”, – наголосив глава німецького уряду.

    Мерц підкреслив, що Німеччина вже відчуває наслідки російської гібридної війни. За його словами, країна регулярно стикається з диверсіями, спробами шпигунства, кібератаками та іншими формами прихованого впливу, які Москва використовує для дестабілізації європейських держав.

    Канцлер заявив, що географічне розташування Німеччини в центрі Європи робить її однією з ключових цілей таких операцій. Саме тому федеральний уряд прискорює модернізацію Бундесверу, збільшує оборонні витрати та посилює захист критичної інфраструктури, енергетичних об’єктів і цифрових мереж.

    “Ми не живемо у стані війни, але ми вже не живемо й у мирі”, – зазначив Мерц, наголосивши, що сучасні загрози виходять далеко за межі класичних військових конфліктів і охоплюють кіберпростір, інформаційну безпеку та діяльність спецслужб.

    Коментуючи питання, чи може Росія скористатися періодом переозброєння європейських країн, канцлер висловив упевненість, що НАТО зберігає достатній потенціал стримування. За його словами, країни Альянсу демонструють єдність у питаннях колективної безпеки та продовжують зміцнювати східний фланг.

    Заява Мерца пролунала на тлі дедалі частіших попереджень європейських лідерів про можливе розширення російської агресії. Напередодні президент Литви Гітанас Науседа повідомив, що литовська розвідка володіє інформацією про підготовку Росією можливих провокацій проти критичної інфраструктури країн Балтії та Польщі. Він зазначив, що Кремль прагне перевірити міцність єдності НАТО та може вдатися до локальних операцій для створення напруженості в регіоні.

    Водночас міністр закордонних справ Польщі Радослав Сікорський заявив, що Варшава очікує на можливі російські провокації із застосуванням українських безпілотників під чужим прапором. За його словами, публічне оприлюднення таких сценаріїв має стати елементом стримування Москви та ускладнити реалізацію подібних планів.

    На тлі цих заяв європейські держави продовжують нарощувати оборонні спроможності, зміцнювати співпрацю в межах НАТО та посилювати заходи із захисту критичної інфраструктури, розглядаючи російську загрозу як довгостроковий виклик безпеці всього континенту.

  • Японія кардинально змінює систему розвідки: причиною стала активність російських шпигунів

    Японія кардинально змінює систему розвідки: причиною стала активність російських шпигунів

    Японія розпочала наймасштабнішу реформу власної розвідувальної та контррозвідувальної системи з часів завершення Другої світової війни. Влада країни має намір створити повноцінну службу зовнішньої розвідки, суттєво розширити повноваження спецслужб та посилити боротьбу з іноземними агентами після того, як російські спецслужби активізували спроби отримати доступ до японських технологій, які можуть використовуватися для виробництва озброєння у війні проти України. Про це повідомляє The Guardian.

    Протягом десятиліть Японію вважали однією з найменш захищених демократичних держав у сфері протидії шпигунству. На відміну від багатьох західних країн, шпигунська діяльність тут тривалий час не була окремим кримінальним злочином, а суворі конституційні гарантії приватності значно обмежували можливості правоохоронців і спецслужб вести спостереження за підозрюваними іноземними агентами.

    Однак повномасштабне вторгнення Росії в Україну кардинально змінило підхід Токіо до питань національної безпеки. За інформацією японських ЗМІ, після того як десятки російських дипломатів і співробітників спецслужб були вислані з європейських країн, значна частина агентурної мережі почала переміщуватися до Японії. За оцінками місцевої преси, на території країни діяли щонайменше 120 російських шпигунів, які намагалися встановлювати контакти з представниками високотехнологічних компаній та отримувати доступ до передових розробок.

    Одним із ключових центрів діяльності російської агентури, за даними журналістів, став офіс авіакомпанії “Аерофлот” у Токіо. Як стверджується, через нього організовували закупівлю технологічної продукції, що має критичне значення для російського військово-промислового комплексу.

    Також повідомляється про діяльність співробітника Служби зовнішньої розвідки Росії, який працював під прикриттям у торговому представництві та координував збір інформації. Крім того, японська поліція нещодавно викрила інженера місцевої компанії, якого підозрюють у передачі комерційних секретів російському куратору.

    Експерти пояснюють, що тривала вразливість Японії до шпигунської діяльності була наслідком історичного розвитку країни після Другої світової війни. Через негативний досвід політичних переслідувань та державного контролю влада десятиліттями уникала створення потужних спецслужб із широкими повноваженнями. Конституція країни надала громадянам надзвичайно сильний захист приватності листування та комунікацій, що значно ускладнювало проведення оперативно-розшукових заходів навіть щодо осіб, яких підозрювали у шпигунстві.

    Спроби змінити законодавство неодноразово наштовхувалися на опір суспільства. Зокрема, у 1985 році парламент відхилив законопроєкт про боротьбу зі шпигунством після масових протестів. Через це навіть сьогодні багатьох осіб, яких підозрюють у передачі секретної інформації іноземним державам, можуть притягати до відповідальності лише за порушення законодавства про недобросовісну конкуренцію, а не за шпигунську діяльність.

    Попри це Японія все ж мала окремі елементи розвідувальної системи. Управління радіоелектронної розвідки країни функціонує ще з 1950-х років і тісно співпрацює з Агентством національної безпеки США. У спеціальному комплексі Міністерства оборони в центрі Токіо працюють близько 1700 співробітників, які здійснюють цілодобовий моніторинг цифрових каналів зв’язку та аналізують інформацію. Дані про діяльність цього підрозділу безпосередньо доповідають прем’єр-міністру Японії. Протягом багатьох років США також надавали японській стороні доступ до сучасних технологій електронної розвідки та кібермоніторингу.

    Тепер уряд прем’єр-міністра Санае Такаїчі вирішив суттєво посилити систему національної безпеки. Парламент уже ухвалив закон про створення Національної ради розвідки, яка координуватиме роботу різних спеціальних служб. Крім того, передбачено створення нового Національного бюро розвідки (NIB), яке має об’єднати діяльність окремих відомств.

    Найважливішою частиною реформи стане формування першої в сучасній історії Японії повноцінної служби зовнішньої розвідки. Вона виконуватиме функції, аналогічні американському ЦРУ або британській MI6. Запуск нового агентства планують здійснити на початку 2028 року, а вже до кінця 2026 року уряд має намір ухвалити пакет нових законів, які значно розширять можливості держави щодо виявлення та нейтралізації діяльності іноземних агентів.

    “В умовах швидкозмінної безпекової ситуації зростає необхідність боротися з іноземною інформаційною діяльністю, яка загрожує нашій національній безпеці, такою як крадіжка важливої інформації”, — заявив речник уряду Японії Мінору Кіхара.

    Посилення контррозвідки безпосередньо пов’язане й із підтримкою України. Раніше повідомлялося, що російські спецслужби активно намагаються отримувати через Японію високотехнологічні компоненти подвійного призначення, які можуть використовуватися для виробництва балістичних ракет, крилатих ракет, безпілотників та іншого озброєння. За оцінками експертів, значна частина сучасних російських ракет і дронів містить електронні компоненти японського виробництва, які потрапляють до Росії через мережу посередників у третіх країнах.

    Також повідомлялося, що російська військова розвідка шукає партнерів серед японських логістичних компаній для організації схем постачання санкційної продукції через інші держави. Крім того, раніше з’являлася інформація про можливі спроби Росії імпортувати авіаційне паливо японського виробництва через міжнародних торговельних посередників, обходячи чинні санкційні обмеження.

  • Італія викрила агентів ГРУ, які полювали за секретами ППО для України

    Італія викрила агентів ГРУ, які полювали за секретами ППО для України

    Італійські правоохоронці викрили масштабну шпигунську мережу, яка, за даними слідства, діяла в інтересах російської військової розвідки (ГРУ) та збирала секретну інформацію про сучасні західні системи протиповітряної оборони, оборонні розробки НАТО, військово-промислові програми Італії та допомогу Україні. За підсумками розслідування уряд Італії вже оголосив персонами нон грата двох російських військових аташе, яких підозрюють у координації шпигунської діяльності на території країни.

    Про це повідомляє Defense News.

    За інформацією видання, розслідування прокуратури засвідчило, що російська військова розвідка протягом тривалого часу здійснювала систематичний збір інформації про новітні зразки озброєння, які використовуються країнами НАТО або можуть бути передані Україні. Особливу увагу Москва приділяла засобам протиповітряної оборони, які стали одним із ключових факторів стримування російських масованих ракетних і дронових атак.

    Слідчі встановили, що одним із головних завдань шпигунської мережі було отримання технічних характеристик, принципів роботи, виробничих процесів та логістичних деталей щодо сучасних європейських систем ППО. Російські спецслужби намагалися з’ясувати не лише можливості цих комплексів, а й темпи їх виробництва, перспективи модернізації та масштаби майбутніх поставок Україні.

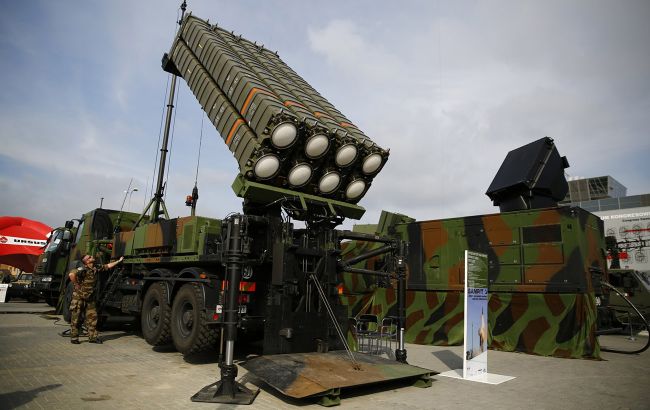
    Особливий інтерес Кремля викликала система протиповітряної оборони SAMP/T, яку Італія та Франція вже передали Україні. Саме цей комплекс став одним із найважливіших елементів української багаторівневої системи ППО, здатним перехоплювати балістичні ракети, крилаті ракети та інші складні повітряні цілі. Російська сторона прагнула отримати максимально повну інформацію про її можливості, систему управління, технічне обслуговування та ефективність під час бойового застосування.

    Окремим напрямком діяльності агентів став збір інформації про нову зенітно-ракетну систему MBDA CAMM-ER. За даними слідства, російські спецслужби уважно стежили за переговорами щодо можливої локалізації виробництва окремих компонентів цих комплексів в Україні. Кремль цікавило, наскільки швидко український оборонно-промисловий комплекс зможе інтегруватися у виробництво сучасних європейських засобів протиповітряної оборони.

    Ще одним об’єктом шпигунської діяльності стала перспективна система “Купол Мікеланджело”, яку розробляє італійська компанія Leonardo. Ця система має відкриту архітектуру та дозволяє інтегрувати різні типи радарів, засобів управління й озброєння в єдиний комплекс. За інформацією Defense News, випробування цієї системи на території України заплановані вже найближчими місяцями, що ще більше посилило інтерес російської розвідки.

    Однак діяльність агентурної мережі не обмежувалася лише протиповітряною обороною. Російська військова розвідка також прагнула отримати відомості про плани Італії щодо закупівлі британсько-французьких крилатих ракет Storm Shadow, які вже довели свою ефективність під час українських ударів по військових об’єктах окупаційних сил.

    Серед запитів, які отримували агенти, також були документи щодо програм переозброєння Збройних сил Італії, перспектив розвитку оборонної промисловості Європейського Союзу, нових військових програм НАТО, а також будь-яка інформація про допомогу Україні у створенні власних далекобійних ракетних систем.

    Крім цього, російські спецслужби активно цікавилися перспективними військово-морськими розробками компанії Leonardo. Зокрема, йшлося про підводний безпілотний апарат нового покоління, який проходить випробування на полігоні в Ла-Спеції. У Москві прагнули оцінити потенціал цієї системи та можливість її використання в майбутніх військових операціях НАТО.

    Серед інших тем, що цікавили російську сторону, були також оцінки ефективності нещодавніх ударів по іранських ядерних об’єктах, результати аналізу сучасних засобів повітряного нападу та новітніх систем протиракетної оборони.

    Центральною фігурою розслідування став 59-річний Гавіно Пірас — колишній співробітник італійських спецслужб, який після завершення служби, за версією слідства, погодився співпрацювати з російською військовою розвідкою.

    Італійська прокуратура вважає, що безпосереднім куратором Піраса був російський військовий аташе в Римі Михайло Астаков. Слідчі переконані, що він працював під дипломатичним прикриттям, хоча фактично був кадровим офіцером Головного розвідувального управління Генерального штабу РФ.

    Для передачі інформації використовувалися методи конспірації, характерні для класичної агентурної діяльності. За даними слідства, Астаков передавав Пірасу списки інформації, яку необхідно було отримати, а той залишав карти пам’яті microSD із документами у спеціально обладнаній схованці в отворі стіни. Подібний спосіб передачі даних дозволяв уникати безпосереднього контакту та мінімізувати ризики викриття.

    За кожен пакет переданої інформації російський куратор виплачував приблизно 4 тисячі євро готівкою. Загалом, за версією слідства, йдеться про тривалу співпрацю, під час якої було передано значний масив службової інформації.

    У матеріалах кримінальної справи наведено запис однієї із розмов між Пірасом та російським куратором.

    «Все, що я можу тобі дати, я тобі дам. Передай це своєму начальнику», — сказав Пірас під час однієї із зустрічей.

    Слідство також встановило, що отримані від російської сторони гроші використовувалися не лише як винагорода самому агенту. За версією прокуратури, Пірас створив власну мережу інформаторів серед військовослужбовців, працівників оборонних підприємств та інших осіб, які могли мати доступ до службової інформації.

    Наразі слідчі перевіряють діяльність ще щонайменше п’ятьох осіб, яких підозрюють у співпраці з російськими спецслужбами. Не виключається, що коло підозрюваних може суттєво розширитися.

    Особливий інтерес для слідчих становлять стенограми переговорів між Пірасом та Астаковим. З них випливає, що агент регулярно інформував російську сторону про питання, пов’язані з війною в Україні.

    Зокрема, він повідомив своєму куратору, що, за його інформацією, Україна отримує допомогу від британських спецслужб під час планування далекобійних ударів по російських нафтопереробних підприємствах та інших стратегічних об’єктах.

    Також Пірас розповідав про дослідження, які італійські військові проводили щодо захопленого російського танка Т-90. За його словами, особливий інтерес викликала автоматизована система керування кулеметом, принцип роботи якої намагалися детально вивчити західні спеціалісти.

    У розмовах із російським куратором він навіть попереджав, що італійські інженери можуть спробувати відтворити технологію після її детального аналізу.

    У квітні 2025 року Астаков також вимагав отримати інформацію про діяльність компанії Avio, яка спеціалізується на виробництві твердопаливних двигунів для ракетної техніки. Інтерес Москви до цього підприємства виник після початку його співпраці зі Сполученими Штатами щодо виробництва компонентів для американських ракетних програм.

    Після затримання Гавіно Піраса його адвокат категорично відкинув усі звинувачення, заявивши, що його підзахисний нібито не передавав Росії секретної інформації, яка могла б становити державну таємницю або загрожувати безпеці Італії.

    Втім, уряд Італії відреагував на результати розслідування максимально жорстко. Міністерство закордонних справ ухвалило рішення про висилку двох російських військових аташе, включно з Михайлом Астаковим, якого прокуратура називає ключовою фігурою всієї шпигунської операції.

    Міністр закордонних справ Італії Антоніо Таяні наголосив, що Москва продовжує використовувати методи гібридної війни проти західних демократій, поєднуючи шпигунство, кібератаки, інформаційні операції та діяльність агентурних мереж.

    За його словами, такі дії є прямим втручанням у внутрішні справи Італії, становлять загрозу національній безпеці країни та безпеці всього Північноатлантичного альянсу.

    Викриття шпигунської мережі стало ще одним підтвердженням того, що російські спецслужби значно активізували спроби отримати інформацію про оборонні технології західних країн після початку повномасштабної війни проти України. Подібні випадки вже фіксувалися у Німеччині, Польщі, Великій Британії, країнах Балтії та інших державах НАТО. Європейські спецслужби неодноразово попереджали, що Росія дедалі активніше використовує дипломатичне прикриття, колишніх військових і завербованих агентів для збору інформації про військову допомогу Україні, виробництво сучасного озброєння та оборонні програми Альянсу.

  • Кремль стежить за поставками зброї Україні через зламані IP-камери

    Кремль стежить за поставками зброї Україні через зламані IP-камери

    Російські державні хакери розгорнули масштабну шпигунську операцію проти країн НАТО, використовуючи для цього звичайні цивільні камери відеоспостереження. Основною метою кібератак є збір інформації про маршрути перевезення військової техніки, озброєння та іншої допомоги, яку західні союзники передають Україні. Для цього зловмисники отримують доступ до підключених до інтернету IP-камер, встановлених уздовж автомобільних доріг, біля логістичних центрів, портів, складів та інших стратегічно важливих об’єктів. Одним із головних напрямків цієї діяльності стали Нідерланди, які відіграють важливу роль у транспортуванні військової допомоги для українських Сил оборони.

    Про це повідомили Генеральна служба розвідки та безпеки Нідерландів (AIVD) та Військова розвідка країни (MIVD), які оприлюднили спільну заяву за результатами проведеного розслідування.

    За даними спецслужб, російська кампанія кібершпигунства має системний характер і триває вже тривалий час. Хакери намагаються отримати максимально повну інформацію про переміщення військової техніки та озброєння територією європейських держав, через які проходять логістичні маршрути до України. Насамперед їх цікавить, які саме види зброї, боєприпасів, бронетехніки чи іншого військового обладнання транспортуються, у яких обсягах здійснюються поставки, а також які маршрути використовуються союзниками для доставки допомоги.

    У ході розслідування нідерландські спецслужби встановили, що російським хакерам вдалося отримати доступ до низки камер відеоспостереження, розташованих безпосередньо на військово-логістичних маршрутах у Нідерландах. Хоча кількість скомпрометованих пристроїв виявилася порівняно невеликою, сам факт успішного проникнення викликав серйозне занепокоєння у розвідувальних органів країни.

    Після виявлення інцидентів усі організації та власники обладнання були оперативно поінформовані про компрометацію їхніх систем. Наразі вони здійснюють оновлення програмного забезпечення, посилюють налаштування безпеки та впроваджують додаткові механізми захисту, щоб унеможливити повторний несанкціонований доступ.

    У AIVD та MIVD наголосили, що Нідерланди вже давно входять до числа пріоритетних цілей російських спецслужб. Це пояснюється не лише активною політичною та військовою підтримкою України, а й географічним положенням країни. Через великі морські порти, транспортні вузли та логістичні центри Нідерландів проходить значна частина міжнародних поставок озброєння, військової техніки, боєприпасів, запасних частин та іншого обладнання, яке передається українській армії.

    Саме тому російська розвідка прагне максимально детально відстежувати рух таких вантажів. Отримання інформації в режимі реального часу дозволяє аналізувати масштаби військової допомоги, прогнозувати її надходження до України та оцінювати логістичні можливості країн НАТО.

    Під час розслідування також з’ясувалося, що переважна більшість зламаних камер мала критичні проблеми із захистом. Багато власників після встановлення обладнання не змінювали заводські паролі, залишали стандартні логіни доступу, не встановлювали оновлення програмного забезпечення та роками використовували пристрої із застарілими версіями прошивки. Саме ці недоліки дозволили хакерам відносно легко отримати контроль над системами відеоспостереження.

    Особливу увагу розвідники звернули на дешеві IP-камери китайських виробників Hikvision та Dahua, які широко використовуються як у приватному секторі, так і в малому бізнесі. Крім того, ризику піддаються популярні системи “розумних” дверних дзвінків, які власники будинків встановлюють для дистанційного контролю за входом на свою територію. Через недостатній рівень захисту саме такі пристрої часто стають найпростішою мішенню для кіберзлочинців та іноземних спецслужб.

    У більшості випадків власники навіть не здогадуються, що їхні камери були зламані. Пристрої продовжують працювати у звичайному режимі, передаючи зображення законному користувачу, але паралельно транслюють відео або надають доступ до нього стороннім особам, які отримали контроль над системою.

    За словами представників нідерландської розвідки, використання цивільної цифрової інфраструктури стало одним із ключових елементів сучасної розвідувальної діяльності. Якщо раніше шпигунські операції вимагали фізичної присутності агентів поблизу військових об’єктів, то тепер значну частину інформації можна отримати дистанційно, використовуючи тисячі підключених до інтернету камер.

    Фактично будь-яка камера, встановлена біля дороги, транспортної розв’язки, залізничної станції, порту, складу чи промислового підприємства, потенційно може стати джерелом цінної розвідувальної інформації. Саме тому кіберрозвідка дедалі активніше використовує такі пристрої для збору даних без необхідності залучати агентурну мережу.

    У заяві також зазначається, що нинішня кампанія є лише частиною масштабної діяльності російських державних хакерських угруповань, яка триває з початку повномасштабного вторгнення в Україну. Починаючи з 2022 року, підтримувані Кремлем кіберугруповання регулярно атакують логістичні компанії, транспортні оператори, оборонні підприємства, виробників озброєння, морські порти, ІТ-компанії та інші організації, які забезпечують постачання міжнародної допомоги Україні.

    У 2025 році Агентство кібербезпеки та захисту інфраструктури США (CISA) разом із партнерами повідомляло, що щонайменше 13 держав-членів НАТО та Україна стали об’єктами масштабної російської кіберкампанії. Основною метою цих атак було отримання інформації про логістичні маршрути, військові поставки та діяльність компаній, залучених до підтримки української оборони.

    Експерти зазначають, що використання IP-камер у військових цілях вже стало характерною рисою сучасних конфліктів. Аналогічні методи застосовують не лише російські спецслужби. Раніше ізраїльські органи безпеки повідомляли, що Іран використовував мережі цивільних камер відеоспостереження для пошуку потенційних цілей під час масованих атак безпілотниками та ракетами по території Ізраїлю.

    Водночас і українські фахівці з кібербезпеки застосовували схожі інструменти під час війни. Українським хакерам неодноразово вдавалося отримувати доступ до російських камер відеоспостереження, що дозволяло відстежувати переміщення військової техніки, контролювати роботу військових баз та коригувати удари по стратегічних об’єктах. Зокрема, цей метод використовувався під час першого бойового застосування українського морського безпілотника для атаки на російський підводний човен у порту Новоросійська.

    Крім того, ізраїльські та американські спецслужби раніше також демонстрували можливості використання мереж камер відеоспостереження під час проведення спеціальних операцій. За даними низки повідомлень, їм вдалося проникнути до систем міських камер та дорожнього відеоспостереження в Тегерані, що дозволило збирати інформацію про пересування високопоставлених представників іранського керівництва та військового командування.

    Фахівці з кібербезпеки наголошують, що стрімке поширення пристроїв Інтернету речей (IoT), до яких належать IP-камери, системи “розумного будинку”, відеодзвінки та інші мережеві пристрої, створює нові виклики для безпеки як окремих громадян, так і держав. Будь-який недостатньо захищений пристрій може стати не лише об’єктом злому, а й елементом масштабної шпигунської мережі.

    Саме тому спецслужби закликають власників камер змінювати заводські паролі, використовувати складні комбінації для входу, регулярно оновлювати програмне забезпечення, активувати двофакторну автентифікацію за наявності такої можливості та відключати віддалений доступ, якщо він не є необхідним. На думку експертів, навіть базові заходи кібергігієни здатні суттєво ускладнити роботу хакерів і запобігти використанню цивільної техніки у розвідувальних операціях.

  • 144 загадкові польоти і жодного перехоплення: як Росія випробовувала оборону Європи біля ядерних баз

    144 загадкові польоти і жодного перехоплення: як Росія випробовувала оборону Європи біля ядерних баз

    Росія, ймовірно, протягом майже півтора року проводила масштабну кампанію повітряної розвідки над стратегічними військовими та ядерними об’єктами країн Європи, використовуючи безпілотники, які запускалися з суден так званого “тіньового флоту”. До такого висновку дійшли експерти Міжнародного інституту стратегічних досліджень (IISS), результати роботи яких опублікувало британське видання The Guardian.

    За даними дослідження, аналітики проаналізували 144 підозрілі інциденти із безпілотниками, зафіксовані в більш ніж десяти європейських країнах у період із кінця 2024 року до першої половини 2026 року. Найбільше випадків було зареєстровано у Великій Британії, Франції, Німеччині, Бельгії, Нідерландах, Данії та Ірландії. Усі вони мають схожі ознаки та можуть бути частиною єдиної координованої операції російських спецслужб.

    Автори звіту зазначають, що головною особливістю цієї кампанії стала майже повна безкарність її виконавців. Попри численні польоти над військовими базами, аеродромами, портами та критичною інфраструктурою, жоден із безпілотників не був збитий або захоплений західними військовими. Це, на думку дослідників, продемонструвало серйозні прогалини у системах протиповітряної оборони країн НАТО, які традиційно орієнтовані на боротьбу з літаками, крилатими чи балістичними ракетами, але виявилися недостатньо готовими до масового використання невеликих малопомітних дронів.

    Серед ключових об’єктів, які, за оцінкою експертів, стали цілями російської розвідки, називають британську авіабазу RAF Lakenheath, де у 2025 році були розгорнуті американські ядерні боєприпаси. Також безпілотники неодноразово помічали поблизу французької бази атомних підводних човнів Île Longue, де базується морська складова французьких ядерних сил стримування. Аналогічні інциденти фіксувалися над авіабазами Kleine-Brogel у Бельгії та Volkel у Нідерландах, де також зберігається американська ядерна зброя.

    Окрім військових баз, дрони регулярно з’являлися поблизу цивільних аеропортів та інших важливих інфраструктурних об’єктів. Одним із найгучніших випадків стало тимчасове закриття аеропорту Копенгагена у вересні 2025 року після серії повідомлень про невідомі безпілотники. Подібні інциденти відбувалися також у Німеччині та низці інших європейських держав.

    Особливу увагу дослідники приділяють способу запуску цих безпілотників. За їхніми висновками, Росія використовувала для цього судна так званого “тіньового флоту” — танкери та вантажні кораблі, які часто працюють із вимкненими системами автоматичної ідентифікації (AIS) та використовуються Москвою для обходу міжнародних санкцій. Такі судна могли виступати не лише платформами для запуску безпілотників, а й виконувати функції ретрансляторів сигналу або кораблів для їхнього повернення після завершення місії.

    Одним із найважливіших доказів цієї версії стало затримання французькими військовими танкера Boracay восени 2025 року. Під час перевірки судна на його борту виявили двох громадян Росії, пов’язаних із приватною військовою компанією Moran Security Group, а також капітана з Китаю. Експерти IISS вважають цей випадок важливим підтвердженням використання цивільних суден у військово-розвідувальних операціях Росії.

    Співавтор дослідження, старший науковий співробітник IISS Чарлі Едвардс, наголосив, що аналіз численних інцидентів дозволяє з високою ймовірністю говорити про централізовану кампанію, організовану Кремлем. За його словами, російська операція переслідувала одразу кілька цілей: збір розвідувальної інформації про ядерні об’єкти НАТО, вивчення маршрутів військової логістики, тестування швидкості реагування систем ППО, а також психологічний і економічний тиск на країни Заходу.

    У звіті також зазначається, що найбільша активність таких польотів припала на осінь 2025 року, коли кількість зафіксованих інцидентів різко зросла. Водночас у 2026 році інтенсивність кампанії помітно знизилася після того, як європейські військово-морські сили почали активніше затримувати судна російського “тіньового флоту” та посилили контроль над морськими маршрутами.

    Попри це, експерти попереджають, що проблема залишається актуальною. На їхню думку, Росія продемонструвала здатність використовувати недорогі цивільні технології для проведення складних розвідувальних операцій практично без ризику негайної відповіді. Саме тому країнам НАТО рекомендують переглянути існуючі підходи до протидії малорозмірним безпілотникам, посилити захист стратегічної інфраструктури та вдосконалити координацію між військовими й цивільними службами.

    Дослідники наголошують, що нинішня система безпеки Альянсу була створена для відбиття традиційних повітряних загроз, однак сучасні гібридні операції, у яких використовуються дешеві безпілотники, цивільні судна та приховані методи ведення розвідки, потребують зовсім інших підходів. Саме тому звіт IISS уже називають одним із найважливіших досліджень про нові форми російської гібридної війни проти Європи.

  • У Швеції ексвійськового звинуватили у шпигунстві для РФ

    У Швеції ексвійськового звинуватили у шпигунстві для РФ

    У Швеції прокуратура висунула обвинувачення 34-річному чоловіку у спробі шпигунства на користь Російської Федерації, а також у причетності до окремого розслідування щодо змови з метою вбивства. Про це повідомляє шведське видання SVT із посиланням на заяву прокурора Матса Люнгквіста, який веде справу.

    За даними слідства, підозрюваний раніше проходив службу у Збройних силах Швеції та під час виконання службових обов’язків мав доступ до інформації з надзвичайно високим рівнем секретності. Саме цей доступ, як вважають правоохоронці, міг становити потенційну загрозу національній безпеці у випадку передачі даних іноземним спецслужбам.

    Шведська прокуратура стверджує, що у 2025 році чоловік здійснив поїздку до Москви, де, за версією слідства, зустрічався з представниками російських розвідувальних та безпекових структур. Офіційно деталі цих контактів не розкриваються. Правоохоронці не уточнюють, які саме матеріали або інформація могли обговорюватися під час цих зустрічей, посилаючись на обмеження, пов’язані з державною таємницею та інтересами слідства.

    Прокурор Матс Люнгквіст заявив, що через чутливий характер матеріалів розслідування значна частина інформації залишається засекреченою. За його словами, оприлюднення додаткових деталей могло б зашкодити слідчим діям та безпеці процесу.

    Окремо шведська прокуратура підтвердила, що паралельно триває інше кримінальне провадження, у межах якого цього ж чоловіка підозрюють у змові з метою вбивства. Наразі не розкривається, хто саме міг бути потенційною жертвою, а також за яких обставин могла плануватися ймовірна змова.

    Слідчі органи не коментують, чи існує прямий зв’язок між справою про шпигунство та справою про підготовку вбивства. Водночас неофіційно припускається, що обидва епізоди можуть бути частиною ширшого розслідування, пов’язаного з діяльністю іноземних розвідувальних структур на території Швеції.

    Правоохоронці наголошують, що справа є комплексною і стосується питань національної безпеки. Саме тому частина матеріалів, включно з деталями доказової бази, залишається засекреченою.

    Цей випадок став черговим у низці резонансних розслідувань у Європі, пов’язаних із підозрами у шпигунській діяльності на користь Росії. Останніми місяцями низка європейських країн повідомляла про затримання або екстрадицію осіб, яких підозрюють у співпраці з російськими спецслужбами. Зокрема, наприкінці травня у Польщі було затримано працівника оборонного підприємства за підозрою у шпигунстві, а в Іспанії українця, якого підозрюють у подібній діяльності, екстрадували до Німеччини.

    Шведська справа наразі перебуває на стадії судового розгляду, і остаточні висновки щодо вини обвинуваченого має встановити суд. У разі доведення провини чоловіку може загрожувати тривале позбавлення волі відповідно до шведського законодавства про злочини проти державної безпеки.

  • США посилили контррозвідку через дії Ізраїлю

    США посилили контррозвідку через дії Ізраїлю

    Американське оборонне відомство, за даними західних медіа, підвищило рівень контррозвідувальної загрози з боку Ізраїля до найвищого, що викликало широкий резонанс у дипломатичних і безпекових колах. Про це повідомляє NBC News із посиланням на джерела, знайомі з внутрішніми оцінками Пентагон.

    За інформацією співрозмовників видання, Агентство оборонної розвідки США (DIA) нещодавно підготувало оновлений внутрішній аналітичний документ, у якому рівень потенційної шпигунської активності Ізраїлю щодо Сполучених Штатів було класифіковано як «критичний». Це означає, що американські спецслужби оцінюють ризики як максимальні в межах чинної шкали контррозвідувальних загроз.

    Як стверджують джерела, перегляд оцінки відбувся на тлі зростання напруженості у відносинах між Вашингтоном і Тель-Авівом, зокрема через розбіжності щодо політики на Близькому Сході та подальших дій у контексті конфліктів, пов’язаних з Іраном. У Пентагоні, за словами співрозмовників, занепокоєні тим, що ізраїльські структури можуть активізувати збір інформації про внутрішні дискусії в адміністрації США, а також про процес ухвалення рішень щодо військово-політичної стратегії у регіоні.

    У внутрішньому документі DIA, як повідомляється, йдеться про оцінку, що розвідувальні можливості Ізраїлю — як у сфері людської розвідки, так і технічного збору даних — перебувають на дуже високому рівні. Саме це, на думку американських аналітиків, потенційно збільшує ризики несанкціонованого отримання чутливої інформації, яка стосується політики США.

    Джерела NBC News також зазначають, що в документі згадуються окремі інциденти, які стали підставою для посилення занепокоєння. Йдеться про випадки, які американські спецслужби розцінюють як такі, що виходять за межі звичайної розвідувальної активності між союзниками. Водночас офіційні деталі цих епізодів не розкриваються, що пов’язано з їхньою секретністю та потенційним впливом на двосторонні відносини.

    Офіційний Тель-Авів категорично відкинув усі звинувачення. Речник посольства Ізраїлю у Вашингтоні заявив, що інформація про нібито шпигунську діяльність проти Сполучених Штатів є «абсолютно неправдивою». За його словами, ізраїльські розвідувальні служби спрямовані виключно на протидію ворожим державам і не здійснюють діяльності проти союзників, а будь-які подібні твердження є або помилковими, або політично мотивованими.

    У Пентагоні та Білому домі публічно не стали підтверджувати або коментувати зміст повідомлень. Представник адміністрації США заявив, що оприлюднена інформація є неправдивою і походить від джерел, які не володіють повною картиною ситуації. Водночас у Вашингтоні підкреслили, що стратегічне партнерство між США та Ізраїлем залишається міцним і не ставиться під сумнів.

    Попри це, нинішні та колишні американські посадовці, на яких посилаються медіа, наголошують, що навіть серед близьких союзників розвідувальна діяльність один проти одного є поширеною практикою. Вони зазначають, що в історії міжнародних відносин подібні дії не є винятком, однак зазвичай мають обмежений характер і не виходять за певні «неписані правила» між партнерами.

    У випадку з Ізраїлем деякі експерти, на яких посилається NBC News, стверджують, що рівень активності його розвідки традиційно вважається вищим за середній навіть у порівнянні з іншими союзниками США. Саме це, за їхніми словами, і могло стати фактором, який змусив американські структури переглянути власні оцінки ризиків.

    Окремо джерела зазначають, що американські високопосадовці під час поїздок до Ізраїлю часто дотримуються посилених заходів безпеки. Йдеться про використання спеціальних засобів зв’язку, обмеження доступу до чутливої інформації та підвищену обережність у неформальному спілкуванні, що свідчить про складний баланс між стратегічним союзництвом і розвідувальною настороженістю.

    Аналітики звертають увагу, що поява подібних повідомлень відбувається на тлі складної геополітичної ситуації на Близькому Сході, де США та Ізраїль мають як спільні інтереси, так і тактичні розбіжності щодо підходів до Ірану та регіональної безпеки. Це створює додаткову напругу у відносинах, яка, втім, поки що не впливає на базовий рівень стратегічного партнерства між країнами.

    Водночас експерти наголошують, що навіть у разі внутрішніх розбіжностей між союзниками, подібні сигнали часто мають характер внутрішньої аналітики та не обов’язково свідчать про кризу у двосторонніх відносинах. Однак сам факт підвищення рівня оцінки загрози до «критичного» привертає увагу до складності взаємодії між розвідувальними структурами навіть найближчих партнерів.