У грудні 2023 року журналісти «Схем» підключили звичайну камеру відеоспостереження і стали стежити, куди вона звертається. Камера працювала на програмному забезпеченні TRASSIR російської компанії DSSL. Разом з експертами Лабораторії комп’ютерної криміналістики та Digital Security Lab вони простежили, що запити йшли на піддомен виробника, який вів до московських IP-адрес. Ці сервери, за даними розслідування, належать компаніям Digital Network і VK.
На коробці такої камери могла стояти назва китайського бренду, а купити її можна було в українському магазині. Але відео, як показав експеримент, проходило через Москву.
Російська технологія рідко приходить в Україну з російською назвою: вона ховається в софті, адресі компанії або рядку коду всередині знайомого продукту.
Росія використовує для цього кілька способів. Вона змінює назву продукту, реєструє компанію за кордоном, продає через посередників у третіх країнах і вбудовує свій код у чужі застосунки. Україна у відповідь регулярно поповнює перелік забороненого ПЗ та обладнання, блокує російські сервери і камери, до яких отримують доступ російські спецслужби. Ця історія про обидві сторони.
Камери, що передавали відео через Москву
Системи TRASSIR продавали в Україні роками через звичайні канали. За даними митної бази Importgenius, на які посилаються «Схеми», з 2016 року і до лютого 2022-го в Україну завезли понад 10 тисяч камер і реєстраторів із цим ПЗ. Їх продавали і на популярних маркетплейсах, тож вони потрапляли до звичайних покупців.
Ланцюжок посередників тягнувся через треті країни. Сервіс AziGuard румунської компанії AziTrend, за даними «Схем», перенаправляв користувачів до сховища відео TRASSIR, а частина згадок про TRASSIR зникла з його сайту після запитань журналістів. Тобто людина, яка купувала «румунське» рішення, могла отримати той самий російський софт. А в Полтаві, за даними «Схем», систему «Безпечне місто» на 317 камер китайського бренду Hikvision встановили саме з програмним забезпеченням TRASSIR.
ЯК ДЕРЖАВА РЕАГУВАЛА НА TRASSIR
За даними розслідування «Схем» (джерело).
Росія використовує і самі камери, хоч би чий у них був софт. 2 січня 2024 року СБУповідомила, що під час ракетної атаки на Київ російські спецслужби зламали дві вуличні вебкамери, отримали віддалений доступ до керування однією з них, змінили кут огляду й підключили її до трансляції на YouTube, щоб бачити роботу ППО. Загалом з початку повномасштабного вторгнення кіберфахівці СБУ заблокували близько 10 тисяч IP-камер, які могли використати російські спецслужби.
Ризик пов’язаний і з найпоширенішими в Україні китайськими камерами. У січні 2024 року «Схеми» перевірили моделі Hikvision і Dahua. Камера Dahua 2019 року передавала зашифровані реєстраційні дані, логін і пароль на сервери в Німеччині і продовжувала спроби передачі навіть після відключення. Модель Hikvision 2023 року виявилася захищенішою, але частина зашифрованих даних ішла на сервер China Telecom у Китаї. Обидва бренди НАЗК у 2023 році внесло до переліку міжнародних спонсорів війни: головним критерієм, як пояснили в агентстві, стала сплата значних податків до російського бюджету. Офіційний російський підрозділ Hikvision у 2022 році збільшив чистий прибуток більш ніж уп’ятнадцятеро і сплатив майже 400 млн рублів податків.
Камера може бути китайською, магазин українським, але гроші за неї працюють на російський бюджет, а відео може дивитися російська розвідка.
Камери видно на стіні. Набагато складніше побачити російську компанію, яка ховається за американською адресою.
Американська вивіска новосибірської компанії
У листопаді 2022 року Reuters опублікувало розслідування про компанію Pushwoosh. Її код для персоналізованих push-сповіщень був вбудований майже у 8000 застосунків в App Store і Google Play. Компанія представляла себе американською, у соцмережах і документах для регуляторів США вказувала адреси в Каліфорнії, Меріленді й Вашингтоні. Насправді, за даними Reuters, вона зареєстрована в Новосибірську як компанія з розробки ПЗ та обробки даних і сплачує податки в Росії.
Код Pushwoosh дозволяє розробникам створювати профілі онлайн-активності користувачів і надсилати їм сповіщення. Сама компанія стверджувала, що її база охоплює понад 2,3 млрд пристроїв. Ним користувалися Unilever, UEFA і Лейбористська партія Великої Британії. Американський Центр з контролю та профілактики захворювань, який вважав компанію американською, після розслідування видалив її код із семи своїх застосунків. Армія США прибрала застосунок із цим кодом ще в березні 2022 року.
Засновник Pushwoosh Максим Конєв у листі до Reuters заявив, що компанія не приховувала російського походження, «не пов’язана з російським урядом» і зберігає дані у США та Німеччині. Експерти з кібербезпеки, з якими говорило Reuters, звернули увагу, що зберігання даних за кордоном не завадить російським спецслужбам вимагати до них доступ. Reuters, 14 листопада 2022 року.
Користувач застосунку не має жодного способу це побачити. Він встановлює продукт відомого бренду і не знає, які сторонні бібліотеки зашиті всередину і куди вони передають дані.
Найнебезпечніша частина російської технології в чужому продукті та, яку не видно ні в магазині застосунків, ні в чеку.
Якщо Pushwoosh ховався за чужою адресою, то інші російські продукти роками працювали в Україні просто за інерцією.
Бухгалтерські системи 1С і BAS в українських компаніях
Найглибше російське ПЗ вкоренилося в бухгалтерії. Асоціація IT Ukraine називає 1С і BAS «ворожим програмним забезпеченням» і нагадує, що у січні 2026 року Держспецзв’язку оприлюднила перелік забороненого ПЗ.
Відмовитися від таких систем бізнесу допомагають і міжнародні партнери. У лютому 2026 року стартувала програма «ERP-ваучери для ММСП», мета якої замінити «вороже програмне забезпечення (1С, BAS)» сучасними ERP-рішеннями. Її співфінансують уряди Німеччини, Норвегії та Європейський Союз, реалізує GIZ, а партнером виступає IT Ukraine. Один ваучер становить до 121 тисячі гривень, а претендувати можуть мікро- та малі підприємства без санкційних ризиків і зв’язків з Росією чи Білоруссю.
Найважче позбутися не того російського продукту, який видно, а того, на якому роками трималася щоденна робота компанії.
З обладнанням Росія діє інакше: переносить власника в іншу країну.
Швейцарський холдинг і обладнання для енергомереж
Історія «Таврида Електрик» показує, як це працювало ще до великої війни. У 2017 році Центр журналістських розслідувань на замовлення «Слідство.інфо» з’ясував, що українські компанії групи постачали електротехнічне обладнання обленерго, найбільшими клієнтами «Таврида Електрик Дніпро» були «Полтаваобленерго», «ДТЕК Дніпрообленерго», «Миколаївобленерго», «Черкасиобленерго» і «Хмельницькобленерго». За даними журналістів, 60% акцій російської групи компаній «Таврида Электрик», яка заснувала 13 фірм у Росії, належать Олексію Чалому, колишньому «народному меру» Севастополя, що перебуває під санкціями ЄС, США та України. Кінцевим власником, за їхніми даними, була Tavrida Electric Holding AG, зареєстрована у Швейцарії, а реальних бенефіціарів установити не вдалося.
«Персональні санкції ніяк не торкнулися бізнесу «Тавріда Електрик»», — констатувалиавтори розслідування. Після анексії Криму, за їхніми даними, українські підприємства купили в пов’язаних із Чалим компаній обладнання і ремонтні послуги майже на 31 млн гривень.
Санкції проти людини не зупиняють компанію, якщо між ними стоять швейцарський холдинг і номінальні директори.
Сьогодні Україна дивиться не на прапор на коробці, а на власника. Ключовим критерієм для внесення до переліку забороненого ПЗ та обладнання Держспецзв’язку називає не країну походження, а санкційний статус правовласника «або іншої особи».
За цим принципом 8 серпня 2026 року до переліку потрапило програмне забезпечення та комунікаційне обладнання ТОВ «Іжевський радіозавод» (IRZ): вбудоване ПЗ для маршрутизаторів, програми для агрегації каналів зв’язку, моніторингу, збору даних і діагностики модемів. Разом із ним до переліку внесли маршрутизатори 3G/4G/LTE, GSM- і LTE-модеми, IoT-комунікатори, радіомодеми, базові станції, ретранслятори і навігаційні приймачі ГЛОНАСС/GPS. Таке обладнання працює там, де потрібен постійний зв’язок між віддаленими об’єктами, і залежність від його російського виробника означає залежність від оновлень, запчастин і сервісу.
Залежність від постачальника неприємна, але передбачувана. Справжня небезпека починається там, де в програмі є функції, про які користувач не знає.
Шкідливий код і доступ спецслужб до даних
Як це виглядає на практиці, показала операція проти українських державних установ. У грудні 2022 року компанія Mandiant описала троянізовані інсталятори Windows 10, які поширювали через торент-сайти, зокрема через орієнтований на українців Toloka. Образ системи мав український мовний пакет. Після встановлення шкідливе ПЗ збирало інформацію про комп’ютер і передавало її зловмисникам, у деяких випадках на машини потім встановлювали бекдори STOWAWAY, BEACON і SPAREPART, а інсталятор вимикав телеметрію й оновлення Windows. Цілі цієї операції, за висновком Mandiant, збігаються з організаціями, які на початку війни атакували кластери, пов’язані з ГРУ.
Шпигунське ПЗ потрапляло і в легальні продажі. У вересні 2020 року СБУ викрила групу компаній, які продавали програмне забезпечення, розроблене спецслужбами РФ. Експертиза підтвердила, що ці продукти шпигунські: вони приховано збирали інформацію і передавали дії користувачів на сервери, підконтрольні російським спецслужбам. До викриття схеми встигли продати понад 100 програмних продуктів, зокрема для інформаційних систем державних структур. СБУ провела обшуки в офісах у Києві та на Дніпропетровщині, а організатору повідомили про підозру.
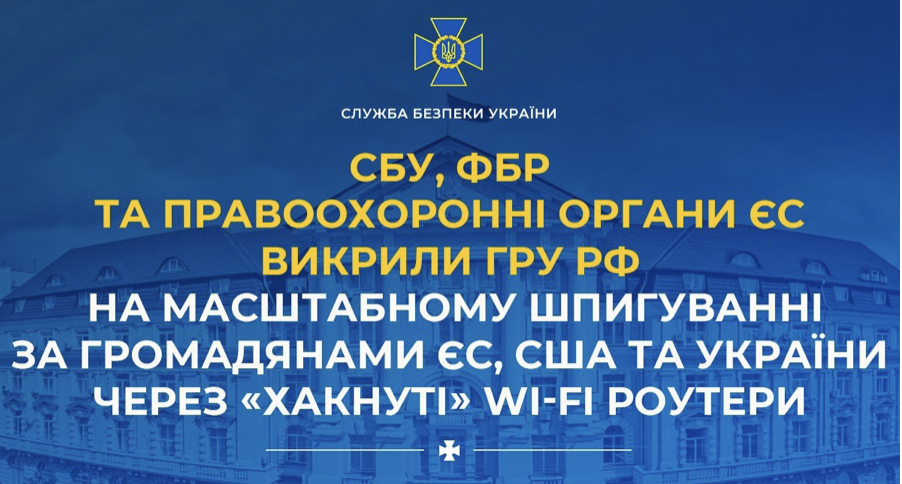
Не менш вразливими виявилися звичайні домашні й офісні роутери. 7 квітня 2026 року СБУ разом із ФБР, контррозвідкою Польщі та правоохоронцями ЄС повідомила, що російська воєнна розвідка зламувала Wi-Fi роутери з застарілим захистом. Після проникнення ГРУ перенаправляло трафік через власну мережу DNS-серверів і збирало паролі, токени автентифікації та листи. Цікавили розвідку насамперед дані працівників держорганів, військових і підприємств оборонної промисловості. Правоохоронці заблокували понад 100 серверів і вивели з-під контролю противника сотні маршрутизаторів лише в Україні.
Росія використовує і чужу інфраструктуру. У серпні 2022 року кіберфахівці СБУ разом із Нацполіцією закрили в Києві підпільний серверний центр. Понад 100 виділених серверів в Україні та за кордоном здавали в оренду для зламу комп’ютерів, крадіжки паролів і DDoS-атак, зокрема на урядові сайти. Більшість із понад 100 клієнтів сервісу становили російські хакери, частина з них, за даними СБУ, пов’язана з російськими спецслужбами.
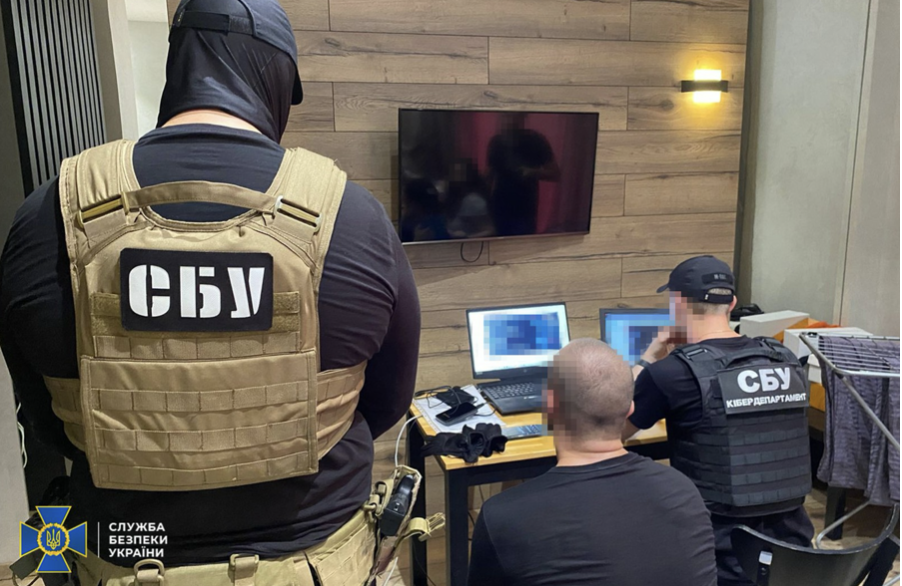
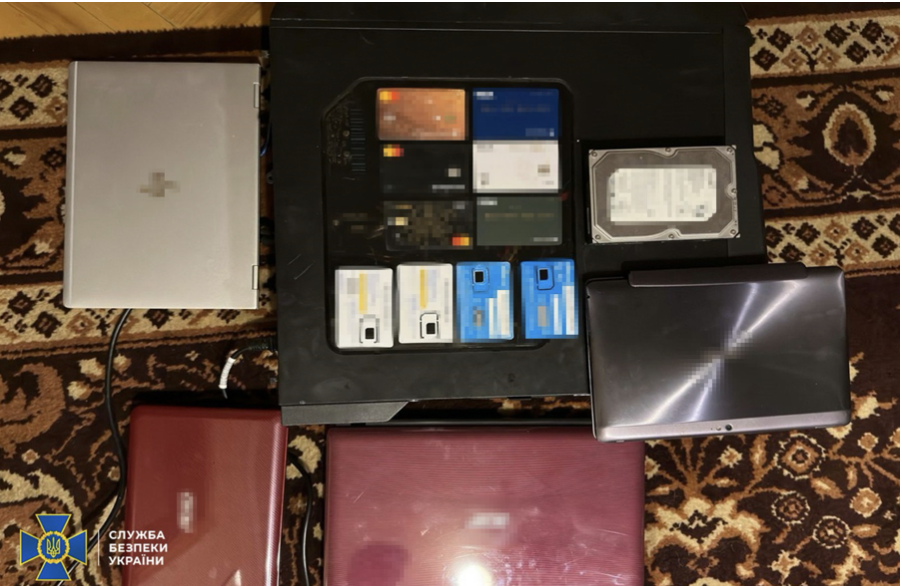
Зв’язок російських технологічних компаній зі спецслужбами задокументовано й офіційно. У квітні 2021 року Міністерство фінансів США запровадило санкції проти шести російських технологічних компаній. Про Positive Technologies у рішенні сказано, що вона «підтримує клієнтів з російського уряду, зокрема ФСБ». Компанія Neobit, за даними Мінфіну США, проводила дослідження і розробки на підтримку кібероперацій ФСБ, ГРУ і СЗР, а технополіс «ЕРА» «розміщує і підтримує підрозділи ГРУ».
Найдетальніше ризик легальних російських програм сформулювали у справі Kaspersky. 20 червня 2024 року Міністерство торгівлі США заборонило Kaspersky Lab постачати антивірусні продукти та послуги в США і американцям. Серед причин відомство назвало «юрисдикцію, контроль або керівництво російського уряду», «доступ до чутливої інформації американських клієнтів через адміністративні привілеї» і «можливість або нагоду встановити шкідливе програмне забезпечення та притримати критичні оновлення». Заборона поширилася й на афілійовані, дочірні та материнські компанії, а оновлення сигнатур дозволили надавати лише до 29 вересня 2024 року.
«Росія знову і знову показує, що має можливості й намір використовувати російські компанії, як-от Kaspersky Lab, щоб збирати й використовувати як зброю чутливу американську інформацію».
Джина Раймондо, тодішня міністерка торгівлі США, — BIS
В Україні схожу логіку застосували до месенджера. 19 вересня 2024 року Національний координаційний центр кібербезпеки при РНБО вирішив заборонити встановлення і використання Telegram на службових пристроях держслужбовців, військових, працівників сектору безпеки й оборони та операторів критичної інфраструктури. «Питання Telegram – це питання не свободи слова, це питання національної безпеки», — наголосив начальник ГУР Кирило Буданов. За даними розвідки, російські спецслужби мають доступ до листування користувачів Telegram, зокрема до видалених повідомлень, і до їхніх персональних даних.
Для споживача головний урок простий: ризик визначає не країна на коробці, а те, хто має доступ до оновлень і даних.
Перелік, що постійно зростає
Україна відповідає на ці загрози системно. Перелік забороненого ПЗ та обладнання, який веде Держспецзв’язку, 23 липня 2026 року збільшився з 1341 до 1564 позицій, 30 липня досяг 1770, а 8 серпня перевищив дві тисячі. Лише за два тижні до нього додали майже 700 позицій.
Обов’язковою заборона є для систем з державними інформаційними ресурсами, службовою і таємною інформацією та для об’єктів критичної інфраструктури. Обмеження діє з моменту включення продукту до переліку, а власник системи має привести її у відповідність «у розумні строки з урахуванням організаційних і технічних можливостей». Приватним компаніям Держспецзв’язку прямо радить враховувати, що використання таких продуктів «може створювати додаткові ризики».
ЩО ПЕРЕВІРИТИ ПЕРЕД ПОКУПКОЮ ПРОГРАМИ ЧИ ОБЛАДНАННЯ
На основі роз’яснень Держспецзв’язку (джерело).
- Чи є продукт або його виробник у відкритому переліку забороненого ПЗ та обладнання на сайті Держспецзв’язку.
- Хто є правовласником і кінцевим бенефіціаром, а не лише яка країна вказана в адресі компанії.
- Чи під санкціями правовласник або інша пов’язана з ним особа: саме це, а не країна походження, є ключовим критерієм переліку.
- Хто постачає оновлення і куди передаються дані: перелік, як наголошує відомство, не оцінює технічну безпечність продукту, тож це варто з’ясувати окремо.
Разом ці історії складаються в одну картину. Російська технологія потрапляє в Україну кількома шляхами: як софт усередині китайської камери, як код «американської» компанії в популярному застосунку, як звична бухгалтерська програма, як обладнання від фірми зі швейцарським власником або як шпигунська програма, продана через посередників. Ризик у всіх випадках однаковий: доступ до даних, оновлень і самих пристроїв може опинитися в руках російських спецслужб. Україна відповідає на це переліком забороненого ПЗ та обладнання, розслідуваннями СБУ і спільними операціями з партнерами, а бізнесу допомагають перейти на безпечні рішення.
Російська технологія в українській електроніці рідко має російську назву, і саме тому її доводиться шукати не на етикетці, а в реєстрах власників, коді й оновленнях.
